 Δημοσίευση: ’
Παγκόσμιος συναγερμός: Μπαράζ κυβερνοεπιθέσεων σε κολοσσούς και κρίσιμες υποδομές (Βίντεο)
Η ψηφιακή ασφάλεια έχει μετατραπεί σε ζήτημα οικονομικής και κοινωνικής αντοχής, με τις επιθέσεις να γίνονται ολοένα πιο σύνθετες και τις συνέπειές τους πιο απρόβλεπτες.

 Επιμέλεια: Μαρία Σπυριδωνάκου
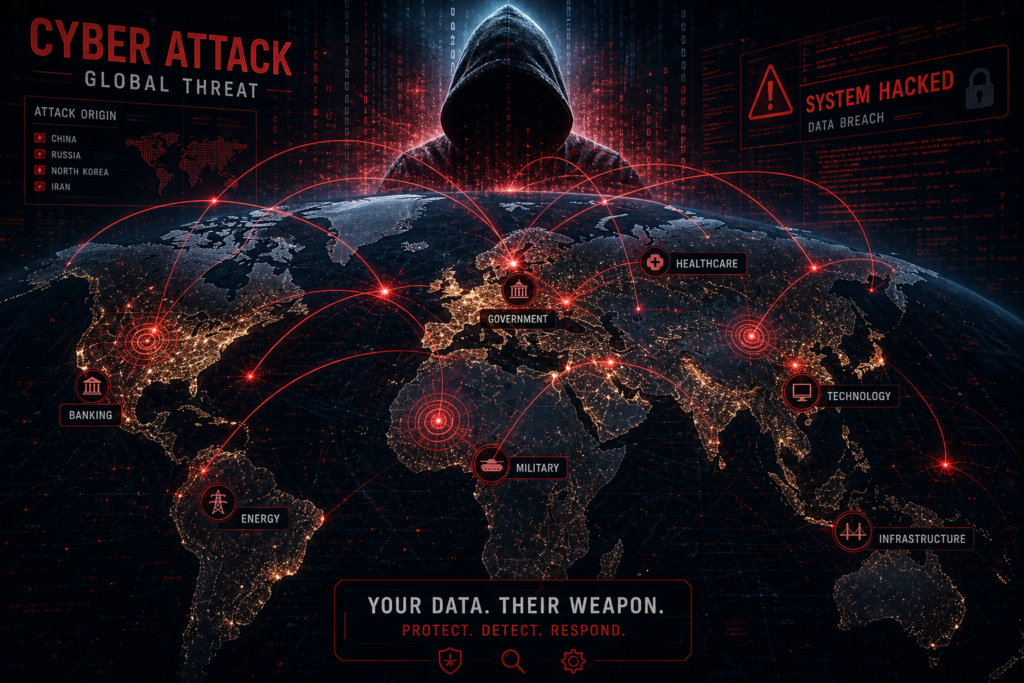

Η ψηφιακή ασφάλεια έχει μετατραπεί σε ζήτημα οικονομικής και κοινωνικής αντοχής, με τις επιθέσεις να γίνονται ολοένα πιο σύνθετες και τις συνέπειές τους πιο απρόβλεπτες.
- Κυβερνοεπιθέσεις πλήττουν πολυεθνικές, τράπεζες, πανεπιστήμια και κρατικές υπηρεσίες, προκαλώντας σοβαρές συνέπειες.
- Σημαντική επίθεση σε 178 ιστοσελίδες, συμπεριλαμβανομένων μεγάλων εταιρειών όπως το CNN και η HSBC, με στόχο την υποκλοπή προσωπικών δεδομένων.
- Η Ιαπωνία ανακοίνωσε κυβερνοασφάλεια 63 εκατομμυρίων δολαρίων μετά από διαρροή 37,62 εκατομμυρίων προσωπικών δεδομένων.
- Στη Γαλλία, κυβερνοεπίθεση προκάλεσε αλλοιώσεις τροφίμων σε σούπερ μάρκετ, αναδεικνύοντας τις άμεσες συνέπειες ψηφιακών επιθέσεων.
- Η χρήση τεχνητής νοημοσύνης από χάκερ μπορεί να διευκολύνει τις επιθέσεις, καθιστώντας την ψηφιακή ασφάλεια κρίσιμη για όλους.
Από τις ιστοσελίδες πολυεθνικών και τα τραπεζικά συστήματα μέχρι τα πανεπιστήμια, τα σούπερ μάρκετ και τις κρατικές υπηρεσίες, κανένας τομέας δεν φαίνεται να μένει έξω από το νέο κύμα κυβερνοεπιθέσεων. Οι χάκερ δεν περιορίζονται πλέον στην υποκλοπή προσωπικών δεδομένων ή στην απαίτηση λύτρων. Μπορούν να παραλύσουν επιχειρήσεις, να πλήξουν κρίσιμες υποδομές και να προκαλέσουν προβλήματα που φτάνουν μέχρι την καθημερινότητα εκατομμυρίων πολιτών.
Τα περιστατικά των τελευταίων μηνών σε Ευρώπη, Ασία και ΗΠΑ αποτυπώνουν μια ανησυχητική πραγματικότητα: η ψηφιακή ασφάλεια έχει μετατραπεί σε ζήτημα οικονομικής και κοινωνικής αντοχής, με τις επιθέσεις να γίνονται ολοένα πιο σύνθετες και τις συνέπειές τους πιο απρόβλεπτες.
Από το Zoom και το CNN μέχρι την HSBC: Η επίθεση σε 178 ιστοσελίδες
Ένα από τα χαρακτηριστικότερα περιστατικά αποκαλύφθηκε στις 17 Νοεμβρίου, όταν κακόβουλος κώδικας εντοπίστηκε σε ιστοσελίδες 178 οργανισμών, μεταξύ των οποίων το CNN, το Zoom, η HSBC, η Equifax, η Salesforce και η IKEA.
Η επίθεση συνδέθηκε με παραβίαση της πλατφόρμας Optimizely, η οποία παρέχει εργαλεία διαχείρισης και εξατομίκευσης ιστοσελίδων. Οι δράστες κατάφεραν να εισαγάγουν κακόβουλο κώδικα, με στόχο την υποκλοπή στοιχείων πιστωτικών καρτών, cookies και άλλων πληροφοριών, αλλά και την ανακατεύθυνση πληρωμών σε ψηφιακά πορτοφόλια που ελέγχουν οι ίδιοι.
Η εταιρεία ανακοίνωσε ότι εντόπισε και αντιμετώπισε το πρόβλημα. Ωστόσο, το περιστατικό ανέδειξε έναν σοβαρό κίνδυνο: ακόμη και μεγάλες επιχειρήσεις μπορούν να βρεθούν εκτεθειμένες εξαιτίας ενός εξωτερικού συνεργάτη ή μιας υπηρεσίας που χρησιμοποιούν.
Ιαπωνία: Διαρροή εκατομμυρίων προσωπικών δεδομένων
Συναγερμός έχει σημάνει και στην Ιαπωνία, όπου η αλυσίδα λιανικής Nitori Holdings ανακοίνωσε στις 6 Νοεμβρίου ότι ενδέχεται να εκτέθηκαν έως και 37,62 εκατομμύρια εγγραφές προσωπικών δεδομένων έπειτα από κυβερνοεπίθεση.
Οι πληροφορίες που πιθανόν επηρεάστηκαν περιλαμβάνουν ονόματα, διευθύνσεις, τηλέφωνα και ημερομηνίες γέννησης. Η εταιρεία διευκρίνισε ότι δεν περιλαμβάνονται στοιχεία πιστωτικών καρτών και κωδικοί πρόσβασης.
Η υπόθεση ενίσχυσε την ανησυχία της ιαπωνικής κυβέρνησης, η οποία ανακοίνωσε πρόγραμμα κυβερνοασφάλειας ύψους περίπου 63 εκατομμυρίων δολαρίων, με στόχο την ενίσχυση της άμυνας κρατικών υπηρεσιών και επιχειρήσεων.
Γαλλία: Όταν οι χάκερ χτυπούν τα ψυγεία των σούπερ μάρκετ
Ιδιαίτερη αίσθηση προκάλεσε η κυβερνοεπίθεση στη Γαλλία, όπου στο στόχαστρο βρέθηκαν τα συστήματα ψύξης περίπου 700 σούπερ μάρκετ.
Οι δράστες φέρεται να παρενέβησαν στις ρυθμίσεις των συστημάτων, ανεβάζοντας τις θερμοκρασίες και προκαλώντας αλλοιώσεις μεγάλων ποσοτήτων τροφίμων. Σύμφωνα με τις σχετικές αναφορές, σε τουλάχιστον 15 περιπτώσεις εκδηλώθηκαν εστίες φωτιάς.
Στις 9 Νοεμβρίου, ο Γάλλος υπουργός Εξωτερικών Ζαν-Νοέλ Μπαρό δήλωσε ότι το Παρίσι αποδίδει την επίθεση σε μονάδα κυβερνοεπιχειρήσεων που συνδέεται με τους Φρουρούς της Επανάστασης του Ιράν, προαναγγέλλοντας την επιδίωξη ευρωπαϊκών κυρώσεων.
Το περιστατικό έδειξε με τον πιο χαρακτηριστικό τρόπο ότι μια ψηφιακή επίθεση μπορεί να έχει άμεσες συνέπειες στον φυσικό κόσμο, ακόμη και στην ασφάλεια των τροφίμων.
ΗΠΑ: Στο στόχαστρο βιβλιοθήκες και πανεπιστήμια
Στις Ηνωμένες Πολιτείες, κυβερνοεπίθεση τύπου ransomware έπληξε την Queens Public Library της Νέας Υόρκης, θέτοντας εκτός λειτουργίας ψηφιακές υπηρεσίες, δημόσιους υπολογιστές, Wi-Fi και εφαρμογές.
Αντίστοιχα, το Πανεπιστήμιο Vanderbilt ενημέρωσε την πανεπιστημιακή κοινότητα για περιστατικό κυβερνοασφάλειας και ζήτησε από τους χρήστες να αποσυνδέσουν συσκευές από το δίκτυό του. Ομάδα χάκερ ανέλαβε την ευθύνη, ισχυριζόμενη ότι απέκτησε πρόσβαση σε μεγάλο όγκο προσωπικών δεδομένων, χωρίς ωστόσο οι σχετικοί ισχυρισμοί να έχουν επιβεβαιωθεί ανεξάρτητα.
Τα περιστατικά δείχνουν ότι στο στόχαστρο δεν βρίσκονται μόνο οι μεγάλες πολυεθνικές, αλλά και οργανισμοί που διαχειρίζονται καθημερινά ευαίσθητες πληροφορίες χιλιάδων πολιτών.
Τεχνολογικοί κολοσσοί και εφοδιαστικές αλυσίδες
Στο επίκεντρο κυβερνοεπιθέσεων βρέθηκαν επίσης η ταϊβανέζικη TSMC και η δανέζικη Maersk. Στην περίπτωση της TSMC, επιβεβαιώθηκε μη εξουσιοδοτημένη πρόσβαση σε προσωπικά δεδομένα εργαζομένων μέσω εξωτερικού παρόχου υπηρεσιών cloud. Η εταιρεία διευκρίνισε ότι δεν εντοπίστηκε παραβίαση των δικών της συστημάτων παραγωγής ή διαρροή δεδομένων πελατών.
Η Maersk, από την πλευρά της, επιβεβαίωσε πρόσβαση σε δεδομένα παλαιότερου συστήματος που συνδέεται με εξαγορασμένη εταιρεία. Τα περιστατικά αναδεικνύουν πόσο ευάλωτες μπορούν να αποδειχθούν οι επιχειρήσεις μέσω συνεργατών και παλαιών ψηφιακών υποδομών.
Η νέα απειλή: Χάκερ με τη βοήθεια της τεχνητής νοημοσύνης
Η εξάπλωση της τεχνητής νοημοσύνης δημιουργεί νέα δεδομένα και στον χώρο του κυβερνοεγκλήματος. Τα εργαλεία AI μπορούν να αξιοποιηθούν για τη δημιουργία πειστικότερων μηνυμάτων ηλεκτρονικού ψαρέματος (phishing), την αναζήτηση αδυναμιών σε συστήματα και την αυτοματοποίηση επιμέρους σταδίων μιας επίθεσης.
Αυτό δεν σημαίνει ότι όλες οι πρόσφατες επιθέσεις πραγματοποιήθηκαν με τη χρήση τεχνητής νοημοσύνης. Ωστόσο, η τεχνολογία μπορεί να μειώσει τον χρόνο και το κόστος προετοιμασίας μιας κυβερνοεπίθεσης, διευκολύνοντας ακόμη και λιγότερο εξειδικευμένους δράστες.
Παράλληλα, το ransomware παραμένει ένα από τα βασικότερα όπλα των χάκερ. Οι δράστες κλειδώνουν συστήματα, υποκλέπτουν ευαίσθητα δεδομένα και στη συνέχεια εκβιάζουν επιχειρήσεις και οργανισμούς, ζητώντας λύτρα ή απειλώντας με δημοσιοποίηση των πληροφοριών.
Το νέο κύμα κυβερνοεπιθέσεων αποδεικνύει ότι η ψηφιακή ασφάλεια δεν αφορά πλέον μόνο τους ειδικούς της πληροφορικής. Αφορά την οικονομία, τις δημόσιες υπηρεσίες, τις επιχειρήσεις και τελικά την καθημερινότητα όλων μας.
Οι χάκερ δεν χρειάζεται να παραβιάσουν κάθε οργανισμό ξεχωριστά. Αρκεί να εντοπίσουν έναν αδύναμο κρίκο στην αλυσίδα των ψηφιακών υπηρεσιών για να προκαλέσουν ντόμινο προβλημάτων σε ολόκληρο τον κόσμο.

ολες οι ειδησεις
- Το πείραγμα Μητσοτάκη στον Χριστοδουλίδη για τον Ολυμπιακό: «Έφερες και γούρι»
- Γερμανία: Πλαφόν στην τιμή των καυσίμων και μείωση φόρου στην ηλεκτρική ενέργεια
- Αλμέιδα: «Την πρώτη χρονιά, η ΑΕΚ έπαιξε απίστευτο ποδόσφαιρο» (Βίντεο)
- Τηλεοπτική βόμβα με το «Ράδιο Αρβύλα» – Μετακομίζει στο MEGA
Δείτε όλες τις τελευταίες Ειδήσεις από την Ελλάδα και τον Κόσμο, στο Newpost.gr